
Huntress detectó una campaña activa que convierte la herramienta de confianza de los proveedores de servicios gestionados (MSP) en un arma contra sus propios clientes. Atacantes que controlan entornos de ConnectWise ScreenConnect están desplegando clientes de acceso remoto fraudulentos en los equipos de los clientes, fuera del entorno legítimo del MSP. A las pocas horas, Huntress ya contabilizaba al menos 288 endpoints afectados en 48 organizaciones, y la cifra seguía subiendo.
No es un fallo más en una lista de parches: es un ataque a la cadena de suministro de la gestión de TI. Comprometes a un solo MSP y heredas el acceso a todas las empresas que gestiona.
Qué ha pasado
La actividad se detectó el 11 de noviembre de 2026, alrededor de las 17:47 UTC, contra instancias de ScreenConnect alojadas en la nube. ScreenConnect es la plataforma de acceso y soporte remoto que usan MSP y equipos de TI para gestionar los equipos de sus clientes a distancia.
Según Huntress, los atacantes usan la función legítima Run Command para instalar un segundo cliente de ScreenConnect en los endpoints gestionados. Ese cliente fraudulento responde a una infraestructura controlada por los atacantes, no por el MSP: una puerta trasera persistente que sobrevive aunque el MSP limpie su propio panel.
La entrada inicial sigue sin confirmarse. Huntress ha declarado a The Hacker News que no ha visto evidencia de una vulnerabilidad nueva, y que la telemetría apunta a credenciales comprometidas o sesiones de soporte secuestradas del MSP. ConnectWise afirma que no hay evidencia de un compromiso de su infraestructura ni de una vulnerabilidad en el software, y que su valoración inicial apunta al abuso de extensiones de terceros. Como precaución, desactivó cinco: Labtech Plus, RMM Plus, RMM+, RMM Plus Password Link y RMM+ Password Link, presentes en unos 400 entornos de partners, aunque su mera presencia no indica compromiso.
El giro peligroso: propagación en dos fases
Lo más preocupante es el diseño de propagación, con forma de gusano:
- Acceso inicial: desde un panel comprometido, los atacantes usan Run Command para desplegar un cliente fraudulento en los endpoints: una puerta trasera persistente que ya no depende del panel original.
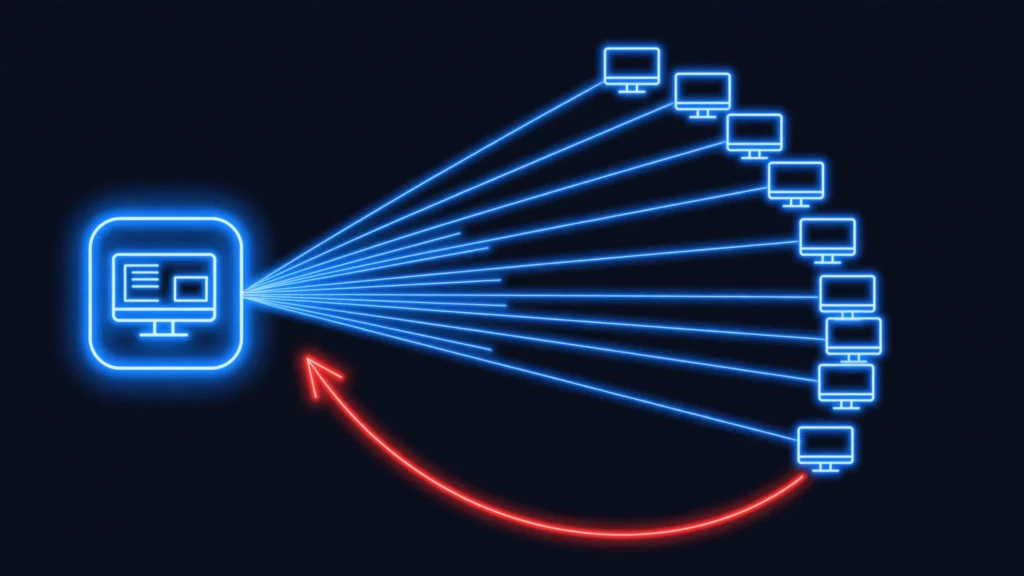
- Movimiento lateral inverso: cuando un técnico se conecta a un endpoint infectado, el malware puede saltar a su estación de trabajo, robar sesiones y tokens, y pivotar hacia otros paneles a los que ese técnico tenga acceso.
Los clientes fraudulentos despliegan SCKit, un kit malicioso a medida que establece acceso remoto persistente e intercepta cookies de sesión. Llega como carga cifrada a través de un dropper en Base64 (sckit-run.bat), que descarga una carga de PowerShell (sckit-decoder.ps1). Otros componentes crean una tarea programada llamada «TrapWatch» y sustituyen la instalación legítima por una copia controlada por el atacante.
La fase inversa funciona así, según el análisis de Huntress: Panel-Lateral.ps1 roba la cookie de sesión .aspxauth de la estación del técnico e intenta reproducirla contra el panel, y ToolboxRelayUploader.exe sube una carga a la Shared Toolbox para ejecutarla como SYSTEM en todas las sesiones alcanzables, borrándola un minuto después.
Honestidad con el estado de la investigación: Huntress reconstruyó esta segunda fase a partir del análisis de las cargas, y hasta ahora no ha observado un salto exitoso a la estación de un técnico. Pero el código para hacerlo existe y está desplegado.
Otro detalle inquietante: los atacantes numeran cada MSP comprometido, y las etiquetas observadas empiezan a mitad de la secuencia: otros MSP podrían haber sido comprometidos antes del miércoles. Sophos también ha observado despliegues no autorizados con el mismo modus operandi.
A quién afecta y qué hacer
Afecta a los MSP que usan ScreenConnect; a sus clientes, que no tienen visibilidad sobre el panel de su proveedor; y a cualquier organización con equipos Windows gestionados remotamente, porque el patrón —abuso de una herramienta legítima de administración— es reutilizable.
ConnectWise recomienda a los partners evitar sesiones interactivas con dispositivos sospechosos, revocar las sesiones activas, restablecer las credenciales y verificar el MFA.
Para cualquier organización que use ScreenConnect o trabaje con un MSP que lo use: revisa el historial de Run Command aunque no hayas recibido alertas —Huntress insiste en que la ausencia de alertas no significa ausencia de compromiso—; busca los indicadores de compromiso (abajo) en tu telemetría; audita los clientes ScreenConnect instalados, porque un segundo cliente que no reconozcas es la señal más clara; y pregunta a tu MSP si usa ScreenConnect y si ha revisado su entorno. La confianza en un proveedor no sustituye la verificación.
Mirada de analista Blue Team: qué vigilaría un SOC
Esta campaña es un caso de manual de living off the land: no hay exploit nuevo ni malware exótico, sino el abuso de la herramienta legítima que ya está en el entorno. Eso la hace difícil de detectar con firmas.
Vigilaría los comandos Run Command fuera de patrón (por ejemplo, msiexec.exe instalando un MSI descargado con curl.exe a C:\Windows\TEMP\sc.msi); clientes ScreenConnect duplicados o con un ID que no corresponde al entorno del MSP; el patrón de instalador /Bin/ScreenConnect.ClientSetup.msi?...&c=Exploited<N>; persistencia como la tarea «TrapWatch» y archivos como sckit-run.bat o ToolboxRelayUploader.exe; y elementos de la Toolbox compartida subidos y borrados en menos de un minuto.
La lección es incómoda: la herramienta que te permite ayudar a tus clientes es la misma que permite comprometerlos a todos a la vez. Por eso el control de acceso al panel, el MFA y la auditoría del historial de comandos no son burocracia: son el perímetro.
Indicadores de compromiso (IOCs)
Publicados por Huntress y ConnectWise. Valores defanged, tal como se publicaron:
- Relay del atacante:
185.99.255[.]28(hostname:screen) - IP secundaria:
155.94.150[.]39 - Dominios y URL de C2:
ns[.]mo7sen[.]dev,ns[.]mo7sen[.]dev/EadF.php?p=4,sc[.]payproofkit[.]com,cdn007-digitaldownloads[.]com,newnewnew[.]gotdns[.]org,soxnewwork[.]homedns[.]org - IDs de cliente ScreenConnect fraudulentos:
2588ef5c15954b10,ed630cc2c873b091 - Instancias comprometidas observadas por Sophos:
d905b2b1b165d0a9,4b8f4089ddaac6a9,df1f7ef0cfacd0d8 - Patrón de instalador:
/Bin/ScreenConnect.ClientSetup.msi?...&c=Exploited<N> - Nombre asignado por el atacante:
Addmin - Archivos asociados:
sckit-run.bat,sckit-decoder.ps1,TrapWatch.ps1,Panel-Lateral.ps1,Run-Lateral-Full.bat,runnew.cmd,ToolboxRelayUploader.exe,Sqlite3.exe