
El 13 de noviembre de 2026, Cursor publicó el informe completo de un incidente que llevaba dos semanas investigando: un atacante robó datos internos de la empresa y, desde dentro, colocó copias maliciosas de la extensión oficial de Claude Code en su marketplace. Hasta 5.000 desarrolladores pudieron haber descargado el paquete envenenado. La puerta de entrada fue una clave de acceso expuesta por Fireworks AI, su proveedor de inferencia.
No es un fallo en Claude Code ni en Anthropic. Es un ataque a la cadena de suministro del software de desarrollo.
Qué ha pasado
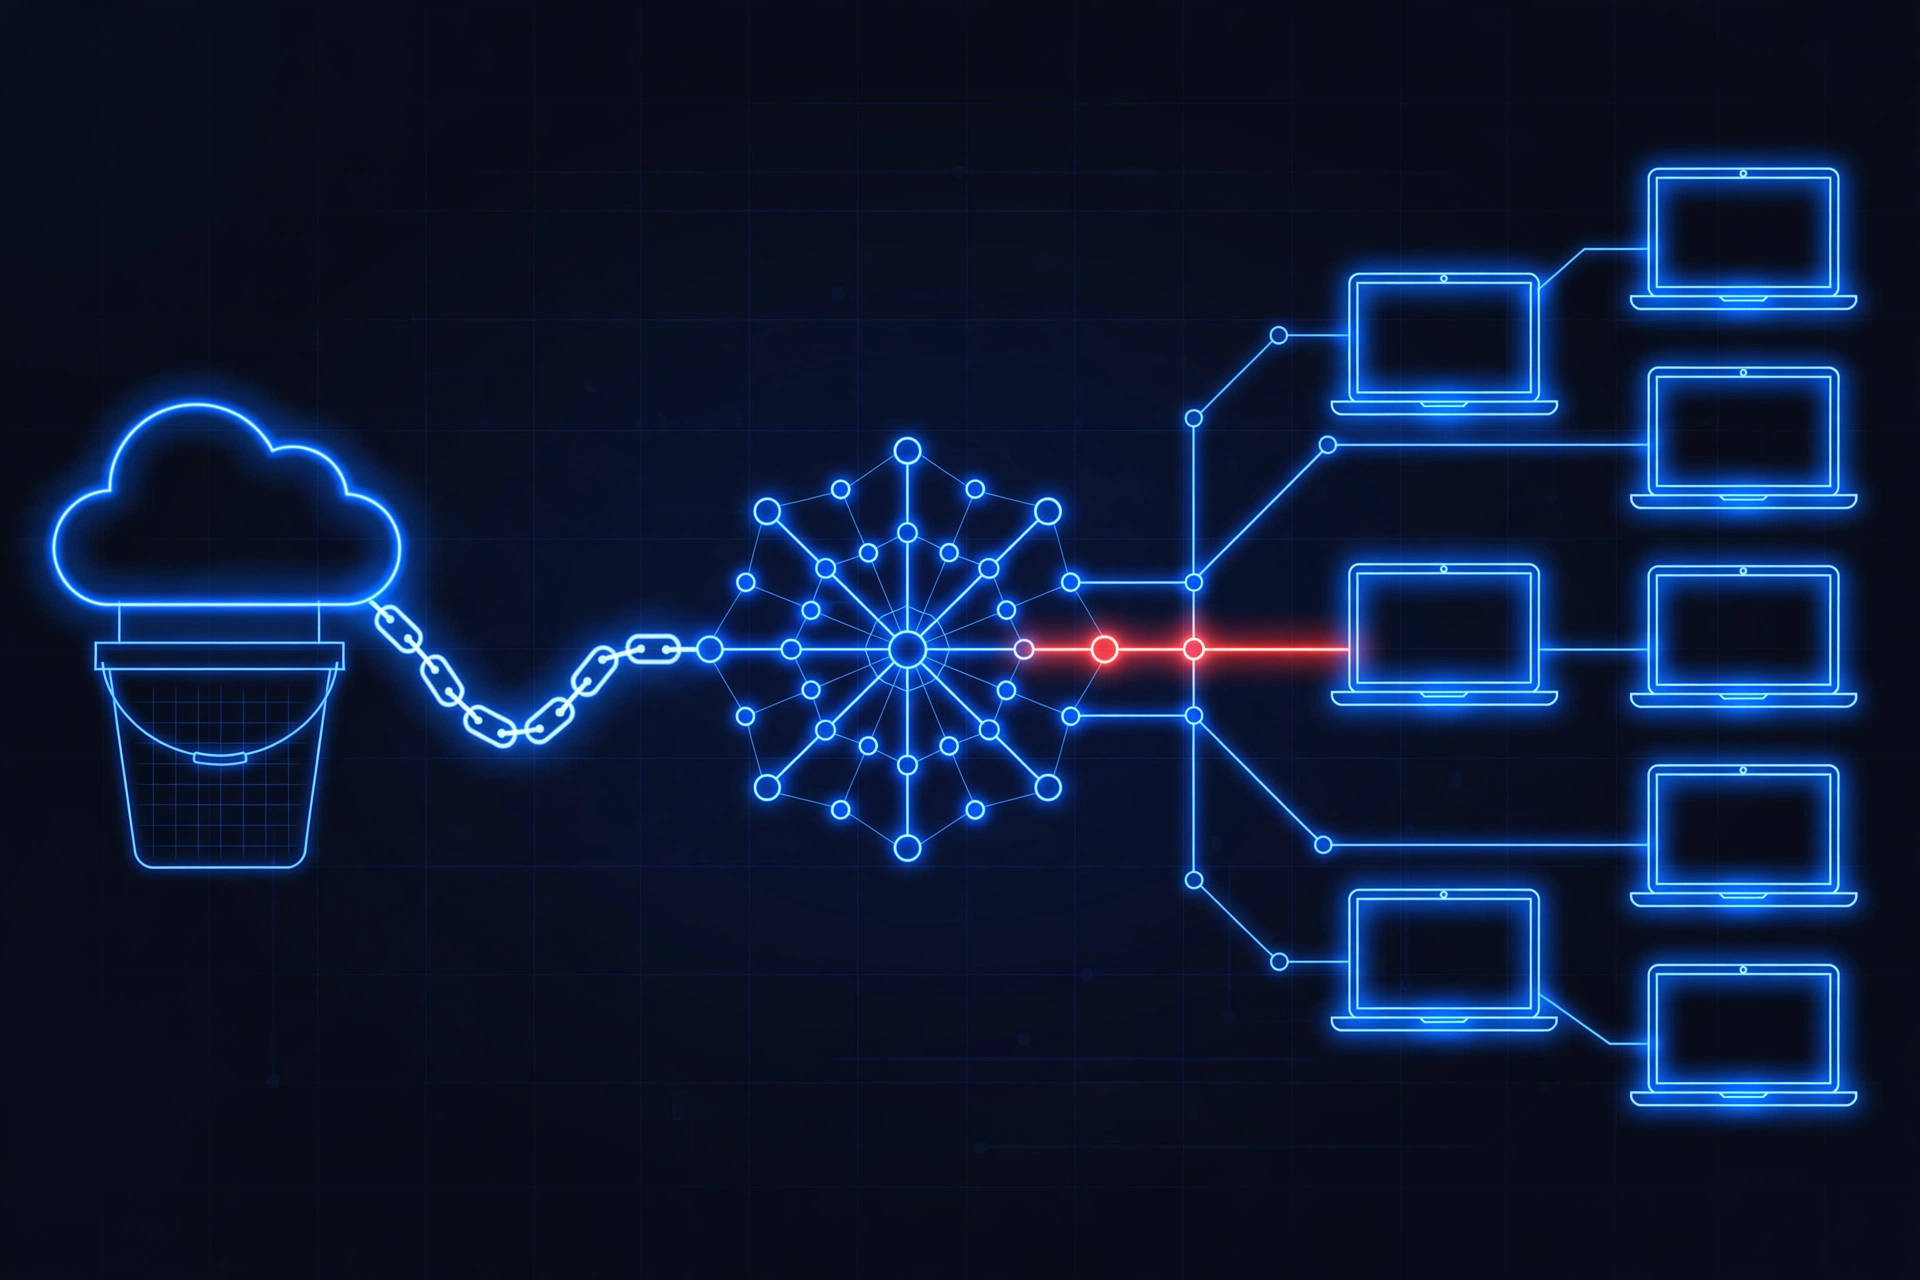
Según el informe de Cursor, un atacante obtuvo una clave de acceso que Cursor había emitido a Fireworks AI, su proveedor de entrenamiento e inferencia. Esa clave, en palabras de Cursor, fue «expuesta por Fireworks». Con ella, el atacante copió datos de un bucket de solo lectura que ambas empresas compartían, con trazas históricas de los agentes de codificación —en su mayoría de 2025, de sesiones sin el modo de privacidad activado—. Un pequeño número de esas trazas contenía credenciales sin redactar: menos del 0,05 % de los usuarios tuvo trazas expuestas y menos del 0,01 % de los clientes, credenciales de API. Con ellas, el atacante llegó a varias herramientas SaaS de Cursor y accedió a repositorios de código no productivos archivados y datos limitados de soporte.
El paso siguiente fue el más grave. El 29 de octubre, entre las 2:27 y las 13:35 hora del Pacífico —unas 11 horas—, el atacante colocó copias maliciosas de la extensión Anthropic.claude-code, versiones 2.1.312 y 2.1.313, directamente en la caché que sirve el marketplace de extensiones de VS Code de Cursor. Anthropic no publicó esas copias, no se trata de una vulnerabilidad en su producto y el marketplace original, Open VSX, nunca llegó a alojar el malware.
Qué hacía la extensión maliciosa
El paquete modificado ejecutaba código JavaScript al cargar la extensión, sin necesidad de iniciar ninguna conversación con Claude. Según el aviso de seguridad de Cursor del 30 de octubre, la carga útil recolectaba datos del equipo —host, usuario, sistema operativo, variables de entorno, correo de Git e IP pública— e intentaba instalar un backdoor SSH persistente: añadía una clave del atacante, con el comentario svc-telemetry, al archivo authorized_keys, intentaba activar el servicio SSH local y abría un túnel SSH inverso hacia 134.209.82.225 por el puerto TCP 22. La persistencia llegaba por un LaunchAgent en macOS (com.apple.sysmond) o una tarea programada en Windows llamada SysMon, con reintentos del túnel aproximadamente cada 60 segundos.
Un matiz: errores en el código malicioso probablemente impidieron que el backdoor funcionara en muchos equipos sin SSH activado. Aun así, la extensión añadía la clave del atacante, instalaba persistencia y enviaba datos al servidor, que Cursor logró dar de baja.
A quién afecta y qué hacer
El grupo de riesgo son los desarrolladores que instalaron o actualizaron Anthropic.claude-code a las versiones 2.1.312 o 2.1.313 desde el marketplace de Cursor en Windows o macOS durante el 29 de octubre. Si no actualizaste la extensión ese día, o la instalaste desde el marketplace oficial de Microsoft o desde npm, no estás afectado. Cursor notificó directamente a los usuarios cuyas trazas o credenciales se vieron expuestas, y asegura que no se vieron afectados los repositorios de código de los clientes ni la infraestructura de producción. La última actividad del atacante observada fue el 1 de noviembre, y fue bloqueada.
Si instalaste o actualizaste Claude Code en Cursor el 29 de octubre, no basta con desinstalar la extensión: la carga útil dejaba scripts de persistencia independientes. Cursor publicó scripts de remediación para macOS y Windows, y recomienda buscar la clave svc-telemetry en las claves SSH autorizadas (grep -qs svc-telemetry ~/.ssh/authorized_keys en macOS), aislar los equipos con evidencias de ejecución del payload, ejecutar el script de remediación oficial y rotar las credenciales y sesiones accesibles desde los equipos afectados, desde un sistema de confianza.
El ángulo Blue Team
Las cifras del incidente son moderadas, pero el patrón es lo que debería preocupar a cualquier SOC. Primero, el punto de entrada fue un tercero: la clave la emitió Cursor, pero la expuso Fireworks, así que la superficie de ataque real incluye las credenciales que tus proveedores guardan. Segundo, las trazas de los agentes de IA son un almacén de secretos —credenciales, tokens y código interno— que hay que redactar antes de compartir con un proveedor para entrenamiento. Tercero, el marketplace de extensiones es un canal de distribución de confianza casi total: el editor ejecuta las extensiones con privilegios amplios, así que basta con controlar la caché para que el usuario instale el malware él mismo.
Además, el incidente no es aislado: la empresa de seguridad Wiz lo enmarca en una oleada de ataques contra plataformas de desarrollo con IA que ha bautizado como «Black October».
Qué vigilaría un SOC
Revisa esta semana el inventario de extensiones de VS Code y de Cursor, su marketplace de origen y su versión; las claves SSH no autorizadas, buscando el comentario svc-telemetry y la huella SHA256:0Z6R+DF64Do2nwQic8a7kkfDLNNk4IiK+2U2Rci4htk en los authorized_keys; las conexiones hacia 134.209.82.225, en especial al puerto 22 y al endpoint http://134.209.82.225:8099/beacon; y la persistencia sospechosa: el LaunchAgent com.apple.sysmond en macOS y la tarea programada SysMon en Windows.
Cursor ha cortado por lo sano: ha movido todo el tráfico de inferencia fuera de Fireworks, ha revocado la clave, ha rotado todas las credenciales internas por precaución y ha reconstruido su marketplace. Pero la lección que queda es más incómoda: en 2026, tu cadena de suministro incluye el marketplace de extensiones de tu editor, las trazas de tus agentes de IA y las claves que tus proveedores guardan por ti. Y cualquiera de esos tres puntos puede ser la puerta por la que entre el siguiente atacante.
Fuentes
- Cursor, «An update on our recent security incident», 13 de noviembre de 2026: https://cursor.com/blog/security-incident-update
- Cursor, «Security notice — malicious version of Anthropic.claude-code (2.1.312 and 2.1.313) identified in the Cursor VS Code Extension Marketplace», 29 de octubre de 2026 (actualizado el 30 de octubre): https://cursor.com/blog/claude-code-extension-security-notice
- BleepingComputer, «Cursor confirms security breach led to malicious Claude Code extension», 14 de noviembre de 2026: https://www.bleepingcomputer.com/news/security/cursor-confirms-security-breach-led-to-malicious-claude-code-extension/
- Cyber Security News, «Cursor Reveals How a Leaked Fireworks AI Key Led to a Backdoored Claude Code Extension», 14 de noviembre de 2026: https://cybersecuritynews.com/cursor-data-breach/