
CVE-2026-84869: atacantes secuestran las estaciones de los técnicos de MSP a través de ScreenConnect
Un fallo crítico de ConnectWise ScreenConnect (CVSS 9,9) permite que un invitado de una sesión remota empuje y ejecute archivos en el equipo del técnico sin ningún aviso. Huntress documenta una campaña de un mes con casi 690.000 peticiones maliciosas contra 42 servidores de proveedores de servicios gestionados (MSP).
Qué ha pasado
Huntress publicó el 16 de noviembre un informe sobre la explotación activa de CVE-2026-84869 contra proveedores de servicios gestionados (MSP). Entre el 20 de octubre y el 16 de noviembre, atacantes realizaron al menos 688.000 peticiones de tipo «run file» contra 42 servidores ScreenConnect de MSP, desde 29 direcciones IP.
El caso más claro es del 12 de noviembre: un técnico se unió a una sesión sin nombre y, en unos nueve segundos, su estación quedó comprometida. El cliente ejecutó un .bat empujado por el invitado, sin confirmación. Se documentan al menos seis técnicos comprometidos, cuatro en octubre.
La vulnerabilidad: un fallo de autorización en el cliente
CVE-2026-84869 es un fallo de autorización ausente y gestión incorrecta de privilegios (CWE-862 y CWE-269) en el cliente de ScreenConnect, no en el servidor. ConnectWise lo divulgó el 8 de septiembre de 2026 con CVSS 9,9; CISA lo añadió a su catálogo KEV el 11 de septiembre. Huntress advirtió entonces que la explotación había empezado el 20 de agosto.
El problema está en el componente del técnico: durante una sesión, un invitado puede activar transferencias que el cliente procesa sin autorización ni confirmación, incluida la ejecución con derechos elevados. La versión corregida es la 26.6.5. Actualizar solo el servidor no sirve: el código vulnerable corre en la máquina del técnico.
Es un problema de cadena de suministro: la estación de un técnico guarda consolas RMM, credenciales y acceso a todos los clientes. Comprometer a uno es obtener la llave de decenas de empresas.
Así fue el ataque: de la sesión al control total en nueve segundos
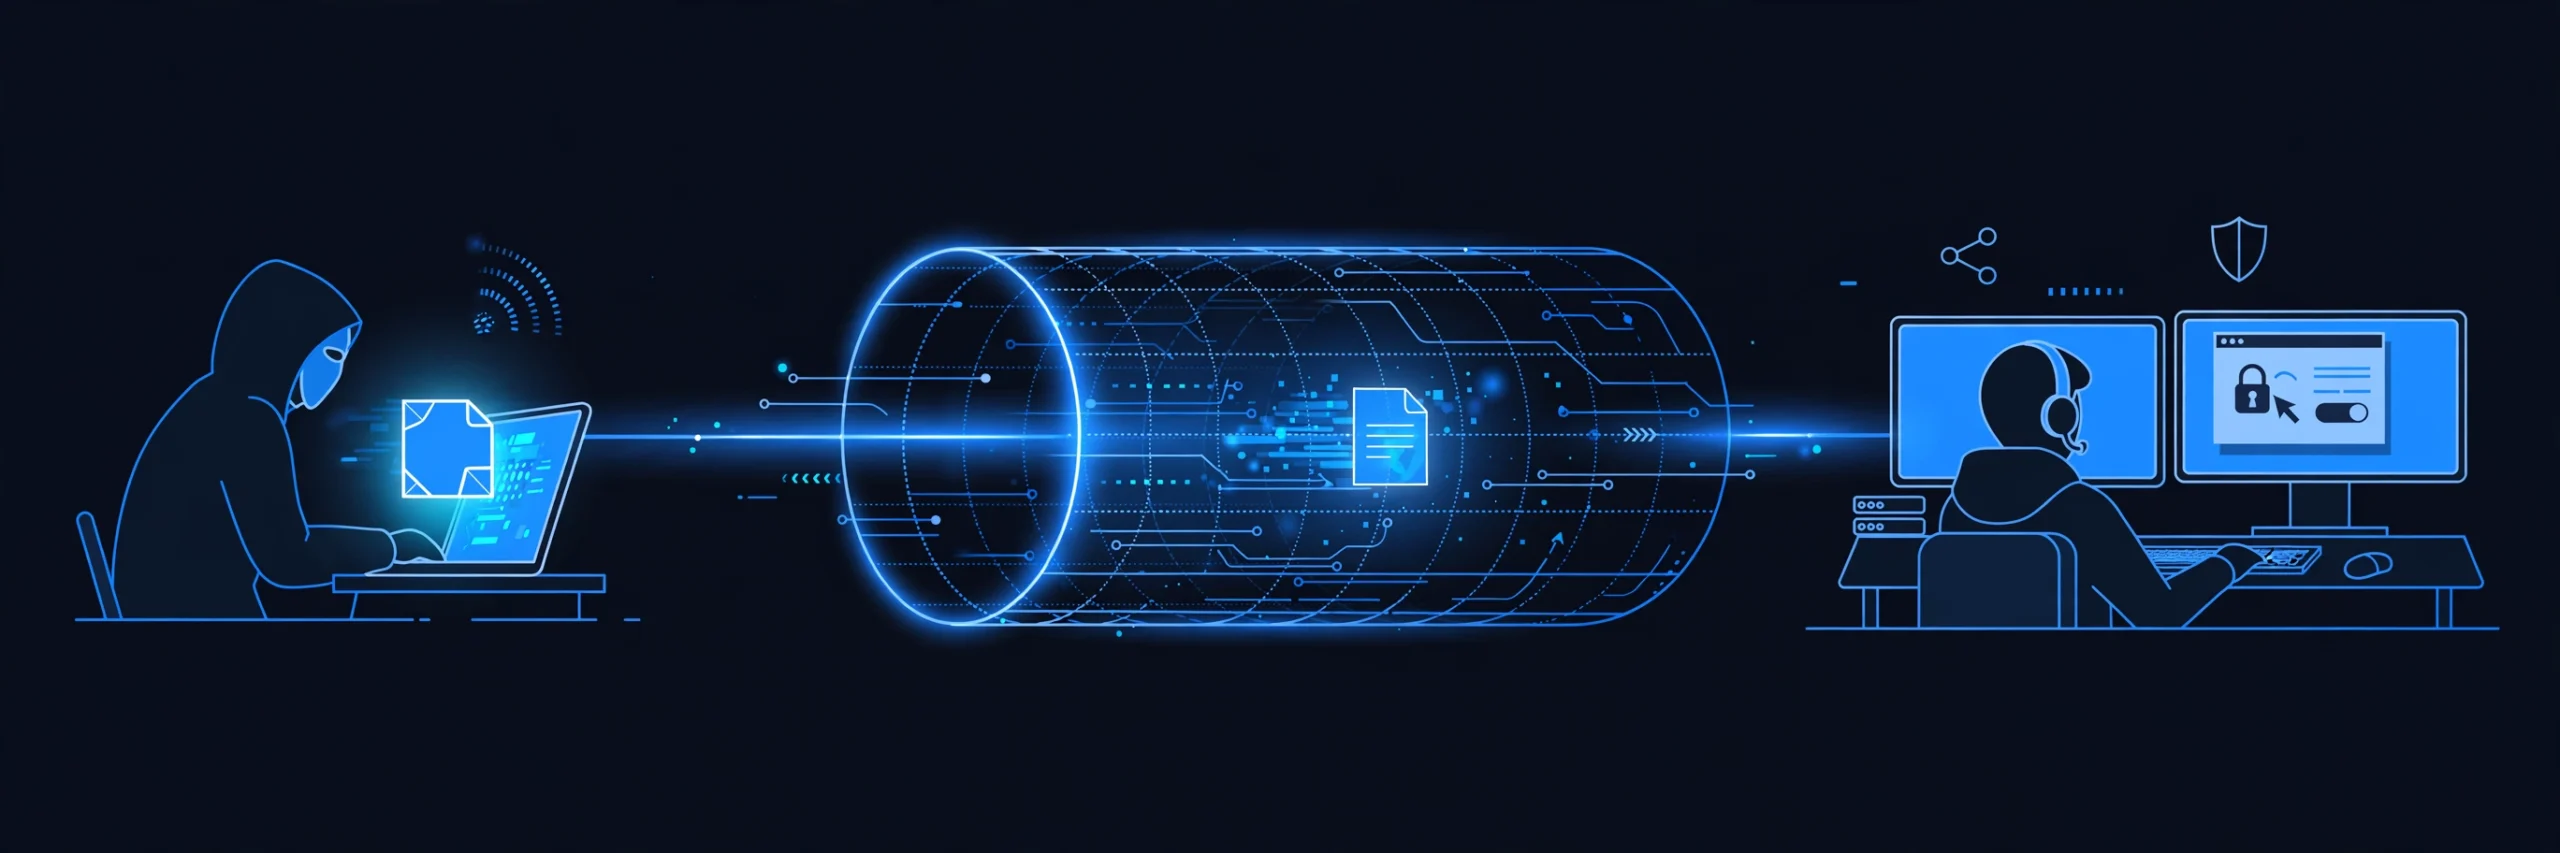
La telemetría del 12 de noviembre (UTC) muestra una cadena automatizada: a las 16:46:20 el cliente ejecutó update_224ac089.bat, empujado por el invitado. Un segundo después, el script se relanzó oculto con PowerShell, decodificó un token de bot de Telegram y avisó al operador. Tras comprobar la versión de Windows y los derechos de administrador, curl descargó WindowsUpdate.msi desde masterdarky[.]com; se desempaquetó con msiexec /a sin dejar registro, se activó seclogon y, a las 16:46:29, arrancó WindowsUpdate.WindowsClient.exe, un cliente ScreenConnect renombrado conectado al relé del atacante (puerto 8041).
La campaña no apuntaba a una víctima concreta: los atacantes repetían peticiones por si un técnico se conectaba. En el servidor más castigado, 10 sesiones desde siete IP generaron 70.414 peticiones en tres semanas.
Hay dos variantes manuales. El 13 de noviembre, un invitado empujó marker.txt dos segundos después de que un técnico se uniera; el cliente lo ejecutó y se abrió en Notepad++: un clásico canario que prueba la explotación antes de enviar nada real. Y en octubre, en tres sesiones reales, un atacante se coló como invitado extra e intentó que el cliente ejecutara una ruta con recorrido de directorios (../../../AppData/Roaming/Microsoft/Windows/STARTM~1/Programs/Startup/Sync.bat) para dejar un script en la carpeta de inicio.
No es SCKit (aunque casi)
No hay que mezclarla con SCKit (11 de noviembre): según Huntress, usa una extensión de terceros vulnerable en el servidor y no explota directamente CVE-2026-84869. Tampoco es la campaña de sesiones con nombres de criptobolsas del 13 de noviembre, en más de 100 servidores MSP. Tres operaciones distintas contra el mismo objetivo, que llegaron a rozarse: un técnico fue objetivo de dos de ellas con un minuto de diferencia.
A quién afecta y qué hacer
Afecta a cualquier MSP —y a sus clientes— con técnicos en clientes anteriores a la 26.6.5. Huntress vio versiones 22.x, 24.2 y 25.8 semanas después del parche.
Parchear los clientes de los técnicos ahora. Actualizar cada cliente host a la 26.6.5 o posterior, así como los agentes de acceso. Si no se puede parchear hoy, hay que retirar el permiso TransferFiles de los roles y grupos de sesión.
Cazar la exposición. En una copia de App_Data\Session.db, hay que buscar eventos RanFiles (EventType 85) o SentFiles (86) de una conexión de invitado (ProcessType = 2): update.bat o update_<8hex>.bat repetidos en sesiones sin nombre, marker.txt, Run-Lateral.bat, svc_payload.cmd o rutas con ../. La exposición se confirma si un host (ProcessType = 1) estaba conectado en ese momento. En las estaciones, hay que buscar clientes ejecutando scripts desde carpetas temporales, carpetas %LOCALAPPDATA%\wclient_<8hex> y archivos %TEMP%\wupdate_<8hex>.msi.
Si hay un positivo. Aislar la estación, eliminar el cliente malicioso y los archivos asociados, devolver seclogon a su tipo de inicio normal y rotar todas las credenciales alcanzables desde ella.
Ángulo Blue Team: qué vigilaría un SOC
Las huellas son claras: ScreenConnect.WindowsClient.exe como padre de cmd.exe, powershell.exe, wscript.exe o notepad*.exe con argumentos RunFile; msiexec.exe /a con TARGETDIR=%LOCALAPPDATA%\<prefijo>_<8hex>, seguido de runas /trustlevel:0x20000; curl descargando un .msi desde un script del cliente; RanFiles de origen invitado con recorridos ../ o alto volumen desde una sola sesión; y conexiones a relés de ScreenConnect (puerto 8041) en dominios ajenos.
La lección es incómoda: el parche existe desde septiembre, pero la explotación sigue activa en noviembre porque los clientes no se actualizaron. En acceso remoto, el parche del servidor es solo la mitad del trabajo. Y cuando el objetivo es el técnico, basta con unirse a la sesión para abrir la puerta a todos los clientes del MSP.
Indicadores de compromiso (IOCs)
| Indicador | Descripción |
|---|---|
masterdarky[.]com | Relé ScreenConnect del atacante (puerto 8041) y host del payload |
hxxps://masterdarky[.]com/WindowsUpdate.msi | Instalador de segunda fase con el cliente ScreenConnect renombrado |
f8871b1561d5c77c297378a7f49c84de52a01ff297395544f0e95d13ef972841 | SHA-256 de WindowsUpdate.WindowsClient.exe |
%LOCALAPPDATA%\wclient_<8hex>\Windows Update Agent\WindowsUpdate.WindowsClient.exe | Ruta de instalación del cliente malicioso |
%TEMP%\wupdate_<8hex>.msi | MSI de segunda fase descargado |
update.bat, update_<8hex>.bat | Archivos rociados por los invitados atacantes |
update_224ac089.bat | Primera fase que llevó al compromiso completo del 12 de noviembre |
marker.txt | Archivo canario para probar la explotación |
../../../AppData/Roaming/Microsoft/Windows/STARTM~1/Programs/Startup/Sync.bat | Ruta con recorrido de directorios hacia la carpeta de inicio |
Run-Lateral.bat, svc_payload.cmd | Otros archivos empujados por invitados |
194.15.36[.]33 | IP a la que resuelve masterdarky[.]com |
91.224.92[.]167 | Empujó el canario marker.txt (invitado operado a mano) |
91.224.92[.]83 | Empujó Run-Lateral.bat |
193.26.115[.]63, 57.128.131[.]66 | Empujaron el Sync.bat de inicio |
107.148.223[.]37 | Empujó svc_payload.cmd |
La lista completa de IP de rociado (29 direcciones) está publicada en el informe de Huntress.
Fuentes
- Huntress — «CVE-2026-84869 in ScreenConnect Exploited to Run Malicious Files on MSP Technician Accounts»: https://www.huntress.com/blog/cve-2026-84869-screenconnect-technician-exploitation
- Cybersecurity Dive — «Critical flaw in ScreenConnect exploited to run malicious files on MSP technician accounts»: https://www.cybersecuritydive.com/news/critical-flaw-screenconnect-malicious-files-msp/874900/
- SecurityWeek — «MSP ScreenConnect Servers Targeted in Month-Long Campaign»: https://www.securityweek.com/msp-screenconnect-servers-targeted-in-month-long-campaign/