
La agencia estadounidense CISA ha añadido el 17 de noviembre de 2026 un fallo crítico de Perforce Puppet a su catálogo de vulnerabilidades explotadas conocidas (KEV). La CVE-2026-115731 permite ejecutar código en el servidor central de Puppet, la máquina que decide la configuración de toda una flota de sistemas. Y lo peor: el fallo llevaba ahí desde 2021, y la prueba de concepto para explotarlo es pública desde el 3 de noviembre.
Qué ha pasado
Puppet es una plataforma de gestión de la configuración muy usada en grandes empresas: un servidor central define qué software y qué configuración debe tener cada máquina, y los agentes instalados en los equipos la aplican en cada ejecución. Quien controla el servidor central, controla la flota.
La vulnerabilidad está en el código que procesa los informes que los agentes envían al servidor después de cada ejecución. Se trata de una deserialización de datos no confiables (CWE-502, con inyección de código CWE-94): un cliente que tenga un certificado de agente firmado por la autoridad certificadora (CA) de Puppet puede enviar un informe manipulado y hacer que el servidor ejecute código arbitrario con los permisos del usuario de servicio puppet.
Perforce, el fabricante, publicó el parche el 3 de noviembre de 2026 y lo puntuó con un 9,4 sobre 10 en CVSS 4.0; el NVD lo eleva a 9,9 en CVSS 3.1. Dos semanas después, el 17 de noviembre, CISA lo incluyó en su catálogo KEV, lo que significa que dispone de evidencia de explotación activa. Las agencias federales civiles de Estados Unidos tienen hasta el 1 de diciembre de 2026 para corregirlo, bajo la directiva BOD 26-04.
CISA no ha nombrado a los atacantes ni ha dicho cuántas organizaciones se han visto afectadas, y tampoco ha confirmado su uso en campañas de ransomware: ese campo figura como «desconocido». Pero hay indicios públicos de que la explotación empezó muy pronto: el 4 de noviembre, un usuario de Reddit con el alias transdimensia escribió que había rastreado una intrusión con esta CVE en su entorno tras encontrar una CA gravemente mal configurada. VulnCheck, por su parte, ya marcaba el fallo como explotado en el mundo real ese mismo 4 de noviembre.
A quién afecta
El fallo afecta a Puppet Enterprise y a Puppet Core, y también a OpenVox, la implementación de código abierto de Puppet. Las versiones vulnerables y sus correcciones son:
- Puppet Enterprise 2023.8.0 a 2023.8.12 → parcheado en 2023.8.13
- Puppet Enterprise 2025.0.0 a 2025.11.x → parcheado en 2025.12.1
- Puppet Enterprise 2026.0.0 → parcheado en 2026.0.1
- Puppet Core 9.0.0 a 9.1.2 → parcheado en 9.1.3
- Puppet Core 8.x anteriores a 8.22.2 → parcheado en 8.22.2
- OpenVox Server 9.1.0 o anterior y 8.17.0 o anterior → parcheado en 9.2.0 y 8.18.0; agentes OpenVox en 9.3.0 y 8.32.0
Si tu organización usa Puppet, lo primero es comprobar la versión instalada en cada servidor primario, compilador y réplica. El parche existe desde el 3 de noviembre: no hay excusa para seguir expuesto dos semanas después.
Cómo funciona el fallo
El ataque no requiere credenciales de administrador ni acceso a la consola. Funciona así:
- Cada agente de Puppet se comunica con el servidor por TLS en el puerto 8140 y, tras cada ejecución, envía un informe al endpoint PUT /puppet/v3/report/{nombre-del-agente}.
- Ese informe es un documento JSON que puede incluir objetos de tipo «evento». El servidor reconstruye esos objetos con un deserializador que acepta un campo __ptype controlado por el cliente.
- El atacante fabrica un tipo de datos manipulado que el deserializador convierte en una clase Ruby generada al vuelo y evaluada con class_eval. Como el cuerpo de los métodos de esa clase también lo controla el atacante, puede colar comandos del sistema que se ejecutan en el momento de la evaluación.
- Resultado: ejecución remota de código como usuario puppet en el servidor central.
El fallo lo descubrió Alain Rödel, investigador de Neodyme AG, durante la preparación de un ejercicio de red team, con ayuda de herramientas de análisis basadas en IA y una dirección humana precisa. Neodyme advierte de que el fallo funciona incluso en la versión de código abierto 6.24.0, de julio de 2021: el código vulnerable llevaba cinco años en producción.
Y hay un matiz que convierte un fallo «autenticado» en un problema mucho mayor: en muchas empresas la CA de Puppet está configurada con autosign, es decir, firma automáticamente las solicitudes de certificado de los nuevos hosts sin verificación fuerte. En ese caso, un atacante sin credenciales puede pedir un certificado válido a través del endpoint de registro y explotar el fallo sin autenticarse de verdad. Neodyme lo dice claro: en los entornos que ha visto, el autosign es la norma, no la excepción, porque lo usan herramientas de aprovisionamiento como Ansible o Satellite.
El mismo investigador descubrió además una segunda vulnerabilidad, la CVE-2026-115732 (CVSS 9.0), un fallo en la comprobación del nombre del certificado que permite a un host suplantar a otro y obtener su catálogo de configuración, que a menudo incluye credenciales de bases de datos y tokens de API. También está parcheada en las mismas versiones.
Por qué es tan grave: el servidor central es la joya de la corona
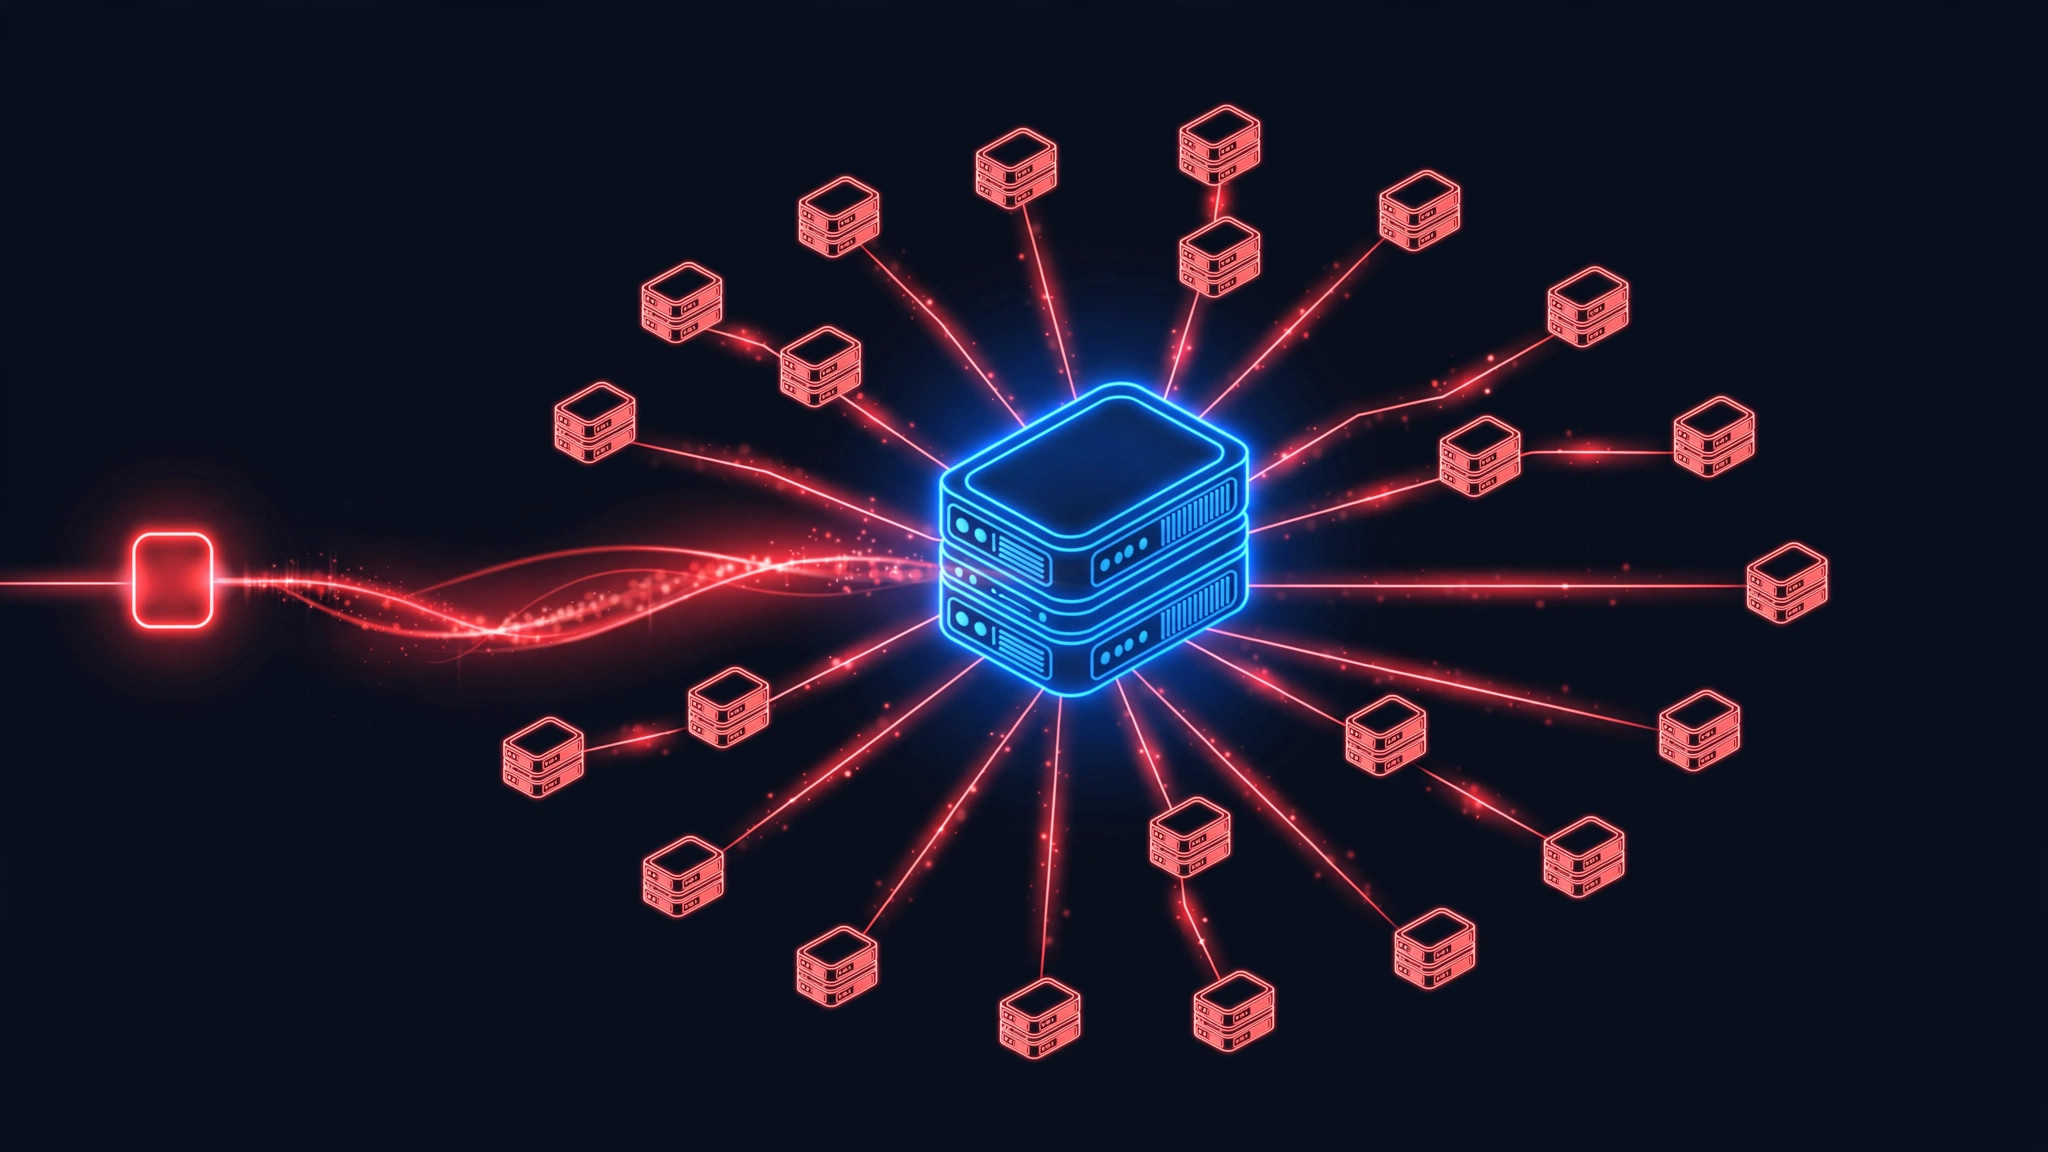
Un RCE en un servidor web cualquiera ya es grave. Un RCE en el servidor de Puppet es otra liga, porque ese servidor tiene, por diseño, acceso a toda la flota. Neodyme demostró en su laboratorio la cadena completa:
- Robo de las claves de firma de la CA. Con código en el servidor, el atacante puede exfiltrar la clave privada de la autoridad certificadora y emitir certificados falsos con los que suplantar a cualquier host, incluido el propio servidor de Puppet.
- Ejecución como root en los hosts gestionados. Con las claves robadas, el atacante puede usar el protocolo de orquestación PXP (Puppet Execution Protocol, puerto 8142) para lanzar tareas en los agentes y ejecutar comandos como root. En OpenVox, el equivalente es el protocolo Choria.
- Manipulación de catálogos. En entornos que no siguen las buenas prácticas, el usuario puppet puede modificar los catálogos que el servidor sirve a los agentes, de modo que los hosts ejecuten código malicioso en su siguiente comprobación periódica, sin que nadie toque nada.
Como resume Neodyme: «la ejecución remota de código en un sistema tan central e importante puede llevar a los peores escenarios: despliegue de ransomware, exfiltración masiva de datos y potencialmente movimiento lateral a otras partes de la red». Por eso CISA lo ha puesto en el KEV y por eso el plazo federal es de solo dos semanas.
Qué hacer ahora
- Parchear ya. Actualiza el servidor primario, los compiladores y las réplicas a las versiones corregidas (PE 2023.8.13, 2025.12.1 o 2026.0.1; Puppet Core 9.1.3 o 8.22.2; OpenVox Server 9.2.0/8.18.0) y reinicia el servicio para cargar el código corregido.
- Revisar el autosign. Desactiva la firma automática salvo que las solicitudes se verifiquen con fuerza (por ejemplo, con un token de aprovisionamiento o una lista de huellas conocidas). Revisa el registro de certificados emitidos buscando altas inesperadas.
- Asumir compromiso si hay indicios. El parche cierra el fallo, pero no deshace lo que un atacante ya haya hecho. Si los registros muestran procesos extraños lanzados por el usuario puppet, certificados emitidos que no reconoces o cambios en los catálogos, investiga si la clave de firma de la CA ha sido tocada y considera rotarla.
- Mitigación temporal si no puedes parchear aún. Red Hat recomienda restringir el acceso de red al servicio de informes y no usar firma automática sin verificación fuerte. Son medidas paliativas, no una solución.
- No olvidar la CVE-2026-115732. Se corrige con las mismas versiones; si parcheas, cubres las dos.
El ángulo Blue Team: qué vigilaría un SOC
Este caso es un recordatorio de que los sistemas de gestión centralizada (Puppet, Ansible, SCCM, RMM) son objetivos de primer orden: un solo fallo da las llaves de toda la flota. Para un SOC, las señales a vigilar son:
- Peticiones PUT a /puppet/v3/report desde hosts que no son agentes conocidos, o con un volumen anómalo de informes.
- Procesos hijos del servicio Puppet Server que no correspondan a su actividad normal, especialmente shells o comandos de red.
- Emisiones de certificados nuevas en la CA de Puppet: cada alta debe corresponderse con un aprovisionamiento real. Una emisión a una hora extraña o para un nombre que no existe en el inventario es una alerta prioritaria.
- Conexiones al puerto 8142 (PXP) desde orígenes no esperados, y tareas de orquestación que nadie ha programado.
- Cambios en los catálogos servidos o en las claves de firma de la CA: cualquier modificación fuera de una ventana de cambio es sospechosa.
- Autenticación con certificados de agente en hosts distintos al que corresponde el certificado: es la huella de la CVE-2026-115732.
Y una lección estructural: el servidor de Puppet debería estar segmentado, con acceso restringido al puerto 8140 solo desde los agentes, y su CA protegida como lo que es: la raíz de confianza de toda la infraestructura. Un fallo que llevaba cinco años dormido y una prueba de concepto pública desde el día del parche son la combinación exacta que convierte un aviso en una explotación real. Parchear hoy es barato; investigar un compromiso de la CA, no.
Fuentes
- The Hacker News — «Hackers Exploiting Critical Puppet RCE Flaw Affecting Enterprise Management Servers» (18/11/2026)
- Cyber Security News — «CISA Warns of Puppet Enterprise Vulnerability Actively Exploited in Attacks» (18/11/2026)
- Neodyme — «Pulling the right strings for RCE on a Puppet» (03/11/2026)
- CISA — Known Exploited Vulnerabilities Catalog (entrada CVE-2026-115731, añadida 17/11/2026)