
Investigadores de Dragos enviaron cerca de dos millones de peticiones a servicios de IA con credenciales y enlaces únicos escondidos dentro. El resultado: al menos tres proveedores de inferencia estaban comprometidos y ni siquiera lo sabían. OpenRouter ha expulsado a tres proveedores y retirado 125 endpoints de su programa de Zero Data Retention. Los prompts robados contenían claves de AWS, contraseñas y enlaces a repositorios privados que los atacantes probaron en cuestión de horas.
Qué ha pasado
La investigación, publicada por Dragos el 19 de noviembre de 2026 y dirigida por su director de investigación HD Moore, partió de una pregunta sencilla: ¿qué ocurre con un prompt después de salir del entorno del cliente? El equipo sembró aproximadamente dos millones de peticiones con canary tokens —credenciales y URLs únicas que no existen en ningún otro lugar— entre julio y noviembre de 2026. Si alguien usaba una de esas credenciales, solo podía haberla sacado del prompt que la llevaba.
Los hallazgos se agrupan en tres problemas. Primero, atacantes robaban datos desde dentro de al menos tres proveedores de alojamiento de modelos de IA; la brecha más antigua se remonta a mediados de julio y ninguno de los tres sabía que estaba comprometido hasta que Dragos se lo comunicó. Segundo, vendedores de un mercado de inferencia recogían los prompts de los clientes activando el registro de peticiones, sin explotar ninguna vulnerabilidad. Tercero, varios proveedores no respetaban los ajustes de privacidad, incluidas peticiones marcadas como Zero Data Retention (ZDR), que se supone que garantiza que ni el prompt ni la respuesta se almacenan.
OpenRouter, la pasarela que enruta las peticiones de sus clientes entre decenas de proveedores de modelos, anunció el 22 de noviembre que ha expulsado a tres proveedores, ha retirado 125 endpoints de la elegibilidad para Zero Data Retention y ha notificado a todos los clientes potencialmente afectados. La empresa subraya que no hubo ninguna brecha en OpenRouter en sí: el problema estaba en los proveedores que hay detrás.
Cientos de claves de AWS robadas en la puerta de entrada
El robo más serio afectó a un par de centenares de claves de AWS plantadas por Dragos, cada una enviada en una única petición a un único proveedor durante unas ventanas cortas a finales de octubre. Todas fueron robadas, incluidas algunas de peticiones que el proveedor rechazó antes de que ningún modelo llegara a ejecutarse: el atacante copiaba el tráfico en la puerta de entrada del proveedor.
Una vez con las credenciales, el atacante probó cada clave para ver si estaba activa, en algunos casos pocas horas después de la petición; listó buckets de S3 y rastreó Secrets Manager y Parameter Store; y por último intentó mantener el acceso activando modelos en AWS Bedrock, creando claves de API de Bedrock y añadiendo sus propios usuarios de IAM. En total, las claves señuelo se usaron en decenas de miles de llamadas a la API de AWS. Un mismo atacante parece haber comprometido a dos de los proveedores a la vez, usando las credenciales de ambos casi de inmediato desde un único servidor alquilado.
El 1 de noviembre, ese atacante incorporó ARTEX, un framework de pentesting impulsado por IA, aunque solo lo usó para confirmar que las claves que ya tenía seguían activas. Dos de los user agents que envió, artex-agent y artex-judge-r121, no aparecen en ninguna lista pública de indicadores que Dragos pudiera encontrar, y la firma recomienda añadirlos a las detecciones.
Ni el Zero Data Retention te protegía
El segundo hallazgo no requirió ninguna intrusión. En los mercados de inferencia, el vendedor que ofrece el precio más bajo se lleva la petición: algunos listaban modelos populares a precio de saldo, activaban el registro de peticiones y recogían lo que pasaba por sus manos. Parecían individuos trabajando desde conexiones domésticas, probando credenciales a mano.
El tercer hallazgo es el más incómodo. Un laboratorio chino de IA, al que la investigación no nombra, recuperó los enlaces secretos de más de la mitad de los prompts enviados a sus modelos entre julio y octubre, incluidos unos dos tercios de los marcados como «sin recopilación de datos» o Zero Data Retention. Varios proveedores estadounidenses que revenden los modelos de ese laboratorio activaron el mismo scraper, de modo que los prompts volvían al laboratorio aunque el cliente hubiera elegido un proveedor de EE. UU. para mantener sus datos allí.
El incidente más extraño ocurrió 24 días después de enviar un prompt: su enlace secreto apareció publicado en un chat de Feishu, la app de trabajo conocida fuera de China como Lark, y se abrió en dos minutos desde tres ordenadores de sobremesa y tres teléfonos en Pekín y Shanghái. Dragos solo había revelado los primeros ocho caracteres de ese enlace al proveedor, así que quien lo publicó estaba leyendo una copia almacenada del prompt completo, más de tres semanas después de que la petición se enviara a un proveedor estadounidense con la marca ZDR. Como escribió Moore: «Una bandera de privacidad no ayuda cuando el atacante ya está dentro».
Qué han reconocido los proveedores
Phala informó de que un atacante tomó el control de un servidor de inferencia y pudo ver los datos de las peticiones mientras se procesaban; el incidente quedó contenido el 8 de noviembre. Las peticiones al modelo DeepSeek V4 Flash 0731 que llegaron a Phala a través de la pasarela entre el 21 de octubre a las 00:00 UTC y el 8 de noviembre a las 05:35 UTC deben tratarse como expuestas, y cada clave, token, contraseña u otro secreto que contuvieran debe rotarse.
Together AI comunicó que una parte no autorizada descargó muestras almacenadas de prompts de clientes después de que un agente de codificación por IA publicara una credencial en el repositorio público de GitHub de la empresa. Las muestras procedían de peticiones a los modelos MiniMax M3, GLM-5.2 y Kimi K2.6 de junio y julio, y cinco de las credenciales probadas eran señuelos de la investigación. La empresa afirma que no tiene motivos para creer que los datos fueran más allá y que ha convertido el Zero Data Retention en el valor por defecto para las cuentas nuevas. Novita confirmó que un problema de configuración de enrutado hizo que algunas peticiones a MiniMax se enviaran a la API oficial de MiniMax. Ni Dragos ni OpenRouter han nombrado públicamente a los tres proveedores comprometidos ni a los tres expulsados, y tampoco han dicho si son los mismos tres.
Qué vigilaría un SOC: lecciones Blue Team
- El prompt es un nuevo vector de exfiltración de secretos. El prompt lleva código fuente, credenciales, planes internos y datos de clientes. Cualquier clave que aparezca en un prompt debe tratarse como comprometida. La detección empieza por el DLP y por los controles de salida hacia endpoints de IA no aprobados.
- Los user agents del atacante son detecciones regaladas. Añade artex-agent y artex-judge-r121 a las reglas de detección de CloudTrail y de los registros de la nube. La creación de usuarios de IAM y de claves de Bedrock, y la enumeración masiva de S3, Secrets Manager o Parameter Store, son señales de persistencia que un SOC debe alertar.
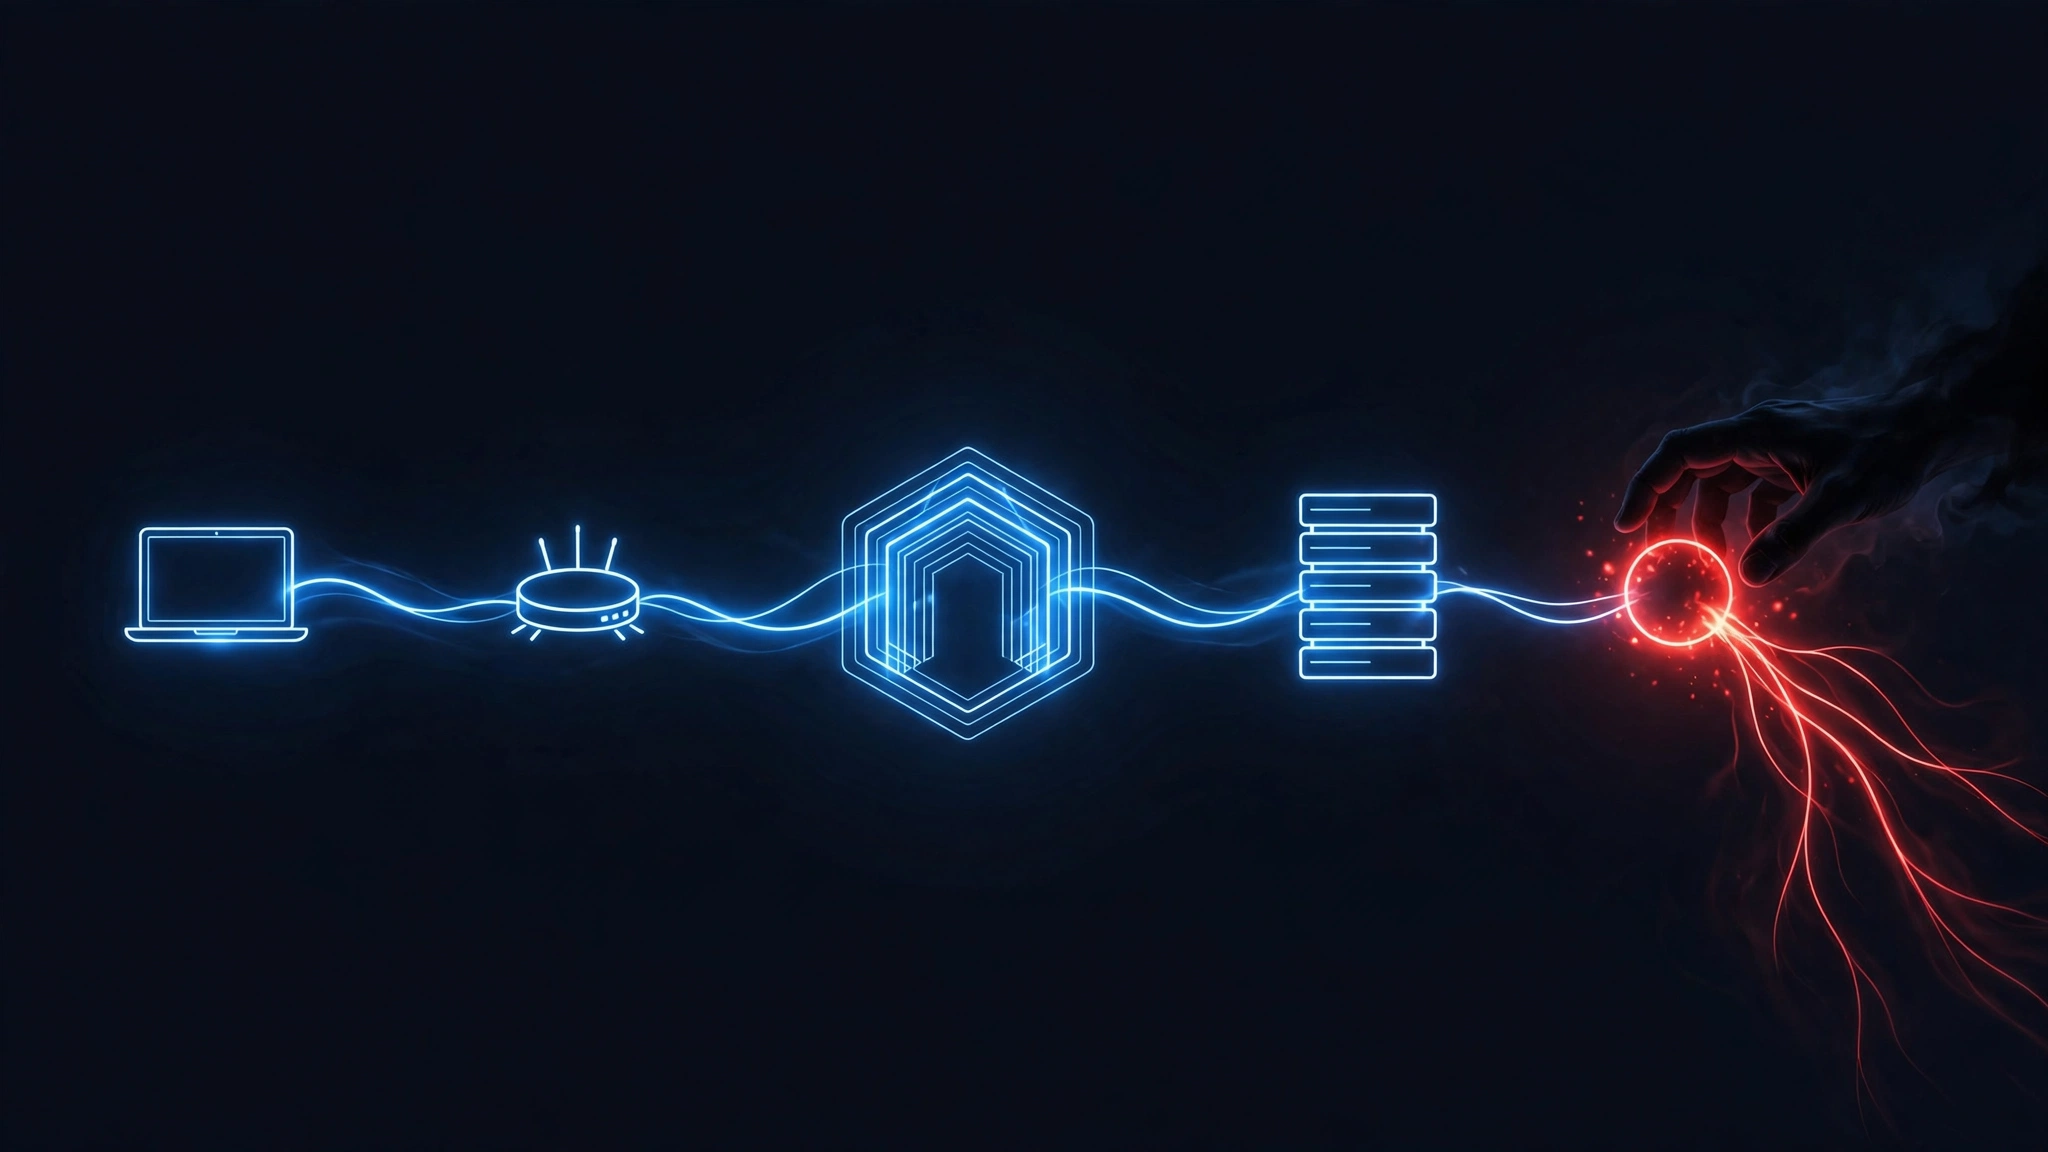
- La cadena de suministro de la IA es opaca por diseño. Una petición puede pasar por varios routers antes de llegar al servidor que ejecuta el modelo, y cada salto ve el prompt y la respuesta completos. Los ajustes de privacidad solo vinculan al primer salto. El inventario de proveedores de IA es un activo de seguridad: hay que saber qué modelos se usan, por qué ruta y con qué retención real.
- Los señuelos funcionan: planta tus propios canarios. La investigación entera se basa en canary tokens: credenciales falsas que solo existen en un lugar y cuya activación es, por definición, un incidente. Añade una credencial falsa al contexto que ya envían tus agentes y tus pipelines; un Canarytoken gratuito de Thinkst basta para empezar. Y recuerda: la exfiltración no siempre necesita un exploit; en el mercado de inferencia, el robo se hizo con una función legítima, el registro de peticiones.
Qué hacer
- Si usas OpenRouter, revisa el aviso de la pasarela y comprueba si tus peticiones pasaron por alguno de los tres proveedores expulsados o por alguno de los 125 endpoints retirados de Zero Data Retention.
- Rota cualquier secreto que haya viajado en un prompt hacia los proveedores afectados. Phala lo dice sin rodeos para su ventana de exposición (21 de octubre – 8 de noviembre): cada clave, token o contraseña de esas peticiones debe rotarse.
- Revisa los registros de CloudTrail y de la nube buscando los user agents artex-agent y artex-judge-r121, creación de usuarios de IAM, claves de API de Bedrock y enumeración masiva de S3, Secrets Manager o Parameter Store, sobre todo entre julio y noviembre.
- Elige tú los proveedores aguas arriba, verifica que los ajustes de privacidad cambian realmente adónde van las peticiones y aléjate de los mercados de reventa: parte de esa capacidad funciona con claves robadas.
- Planta canarios en el contexto que envían tus agentes y pipelines, y activa el filtrado de secretos en los proveedores que lo ofrezcan.
- Para el trabajo más sensible, valora ir directo a un proveedor de primer nivel o autoalojar el modelo, que es la única opción en la que ningún tercero lee tus prompts.
La investigación no dice que haya que dejar de usar servicios de IA. Dice algo más incómodo: adónde van tus prompts es una decisión, y si no la tomas tú, la tomará el precio más bajo. Y las claves y los enlaces sembrados en julio siguen activándose hoy, meses después, según Dragos. El robo no terminó cuando se publicó la investigación: los datos robados siguen circulando.
Fuentes
- The Hacker News — «OpenRouter Drops 3 Providers After Researchers Catch Months of Prompt Theft at AI Hosting Firms»: https://thehackernews.com/2026/11/openrouter-drops-3-providers-after.html
- Dragos — «AI Supply Chain Security: What Canary Tokens Found»: https://www.dragos.com/blog/ai-supply-chain-security-canary-tokens
- OpenRouter — «Data Processing Incidents on Inference Providers»: https://openrouter.ai/blog/announcements/data-processing-incidents-on-inference-providers/