
Durante más de dos meses, un grupo de espionaje vinculado a China tuvo en sus manos una llave maestra para VMware vCenter, el panel de control que gestiona los centros de datos virtualizados de miles de organizaciones. Broadcom publicó el parche el 19 de noviembre de 2026, pero la explotación empezó a principios de septiembre, y los parches, en este caso, no bastan: quien ya entró puede seguir dentro aunque actualices.
Qué ha pasado
El 19 de noviembre, Broadcom publicó el aviso de seguridad VMSA-2026-0009 para corregir una vulnerabilidad crítica de autenticación en VMware vCenter Server, identificada como CVE-2026-123890, con una puntuación CVSS de 9.8. El mismo día, Mandiant y Google Threat Intelligence Group (GTIG) publicaron el informe que pone nombre y apellidos a lo ocurrido: el grupo de espionaje Armory Castle (antes conocido como UNC5221), de presunta vinculación con China, explotó este fallo como zero-day a principios de septiembre de 2026.
El fallo está en el servicio de directorio de VMware (vmdird), que sostiene el inicio de sesión único (SSO) de vCenter. Es una vulnerabilidad de divulgación de la clave de sesión del protocolo SRP-6a sobre DCE/RPC: un atacante sin autenticar, con acceso de red al servidor, puede revelar la clave de sesión compartida y fabricar una sesión autenticada como administrator@vsphere.local, sin conocer ninguna contraseña. Con esa sesión puede ejecutar comandos arbitrarios y extraer archivos, incluida la base de datos del directorio (data.mdb).
Lo más inquietante es la cronología. El binario de la herramienta de explotación, llamada BONESAW, tiene fecha de compilación del 13 de julio de 2026, dieciséis días antes de que se divulgara otra vulnerabilidad parecida (CVE-2026-59309, del 29 de julio). Y el vCenter comprometido en la intrusión investigada ya estaba parcheado contra ese fallo anterior: parchear lo de julio no protegía contra esto. Todo apunta a que Armory Castle conocía el fallo antes que nadie.
Cómo fue la intrusión, paso a paso
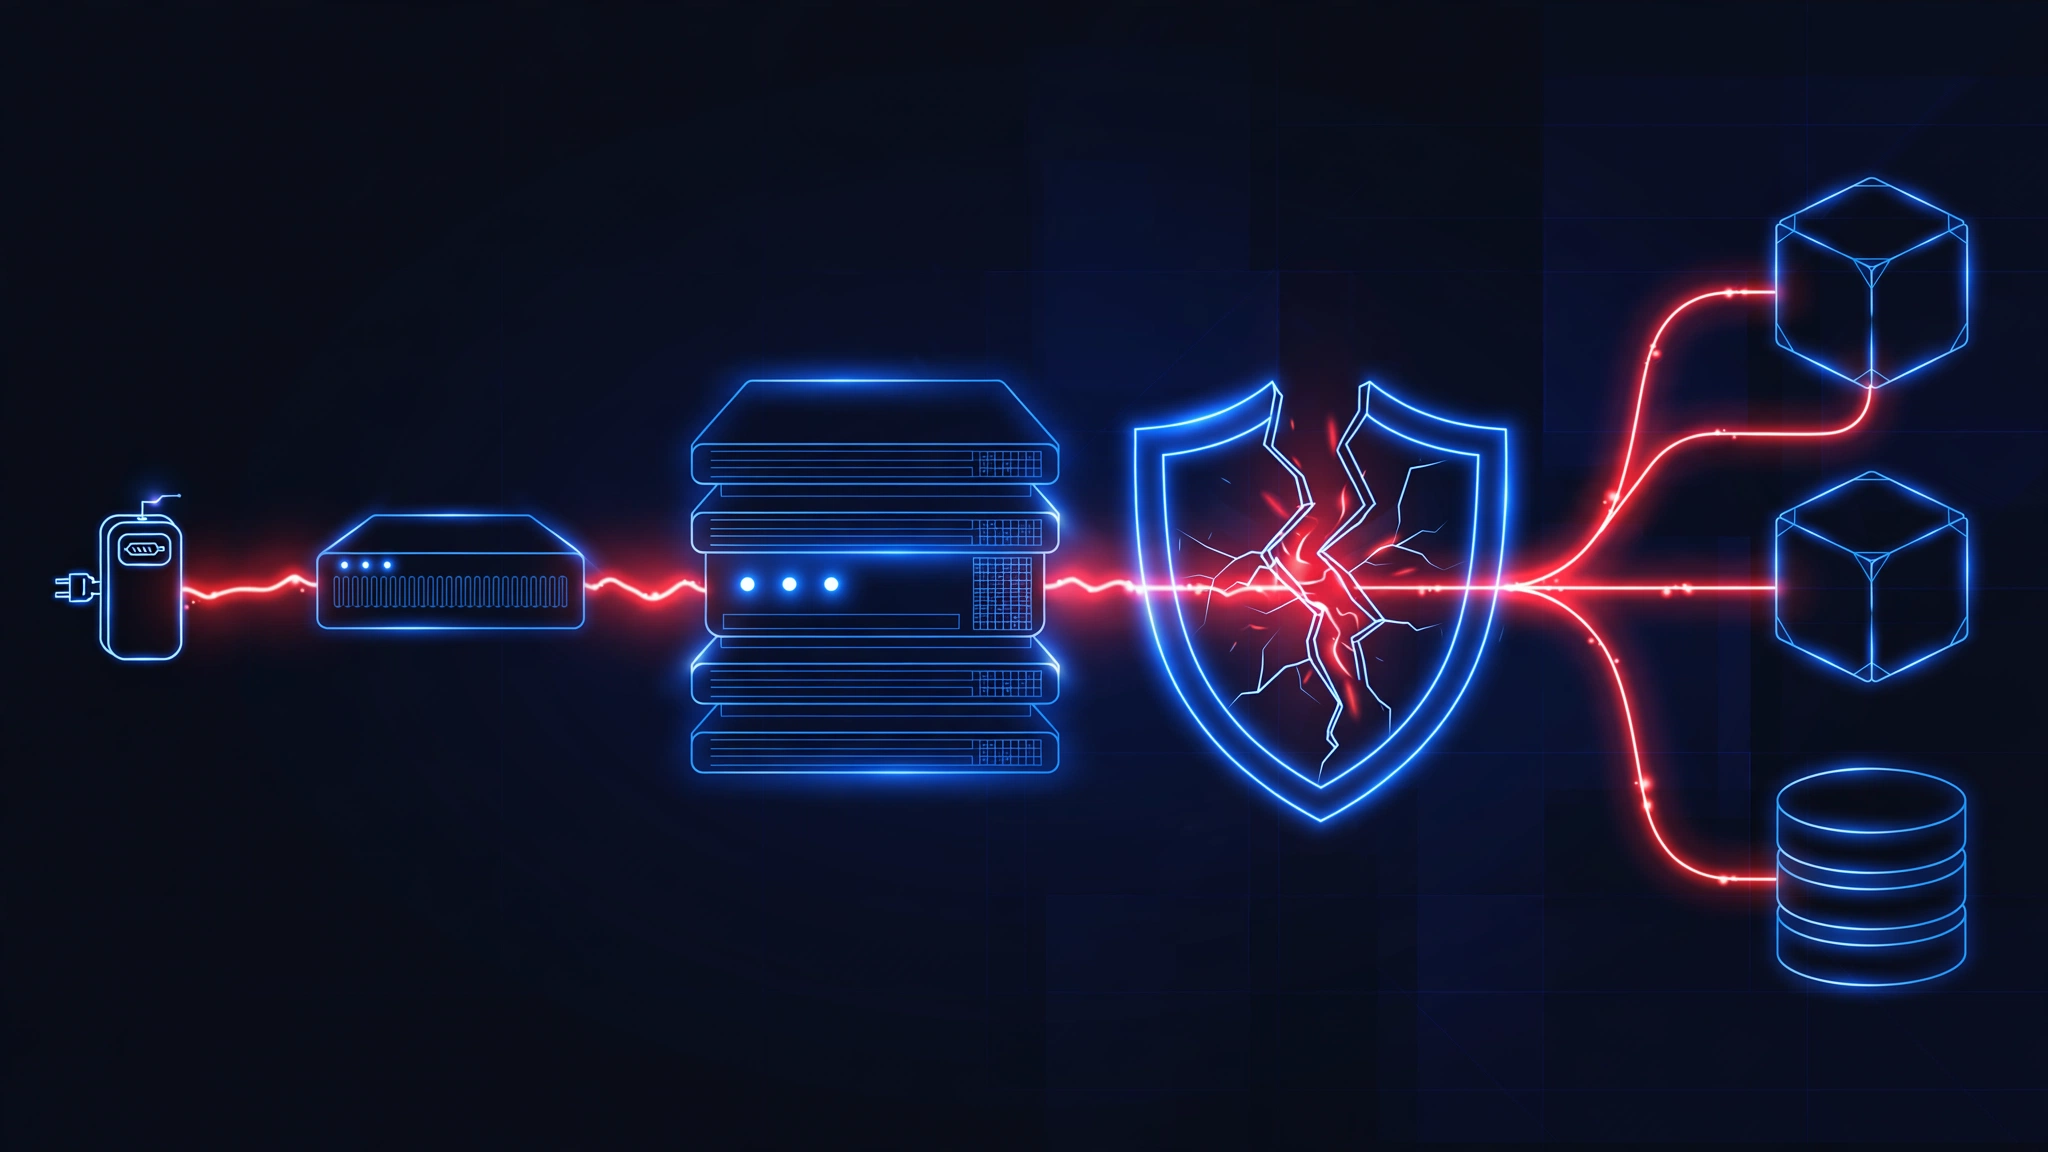
La explotación de vCenter no fue el punto de entrada, sino el golpe central de una campaña mucho más amplia. La secuencia, documentada por Mandiant, fue la siguiente:
- Acceso inicial por BeyondTrust. Los atacantes entraron explotando otro zero-day, CVE-2026-102764 (CVSS 9.3), en BeyondTrust Remote Support, en uso desde finales de agosto. Desde ahí desplegaron un túnel proxy propio, BARECLAW, y se movieron a un appliance Linux interno.
- Foothold en Linux. En ese appliance, que no tenía EDR, instalaron dos webshells JSP: SLIMSAVAGE (
ActiveSer.jsp), una shell de ejecución de comandos protegida por la contraseñapwd=123, y CAGEMATCH (u.jsp), para subir herramientas. Escalaron a root activando el bit SUID en/bin/envmediante gdb. - Reconocimiento orientado a VMware. Escanearon la red interna con nmap buscando puertos típicos de VMware: 443, 9080, 5480 y, sobre todo, el 2012, la interfaz RPC del SSO de vCenter.
- BONESAW contra vCenter. Con una herramienta escrita en Go, explotaron CVE-2026-123890: crearon una cuenta de administrador SSO, exfiltraron la base de datos del directorio y robaron la clave privada RSA de firma SAML del servicio de tokens (STS).
- Golden SAML y persistencia. Desplegaron SAWSNAKE, que permite forjar tokens SAML, saltarse el MFA e impersonar a cualquier usuario, y BEARBONES, un backdoor SSH basado en Dropbear que registra credenciales en texto plano y se identifica con el banner
SSH-2.0-pulsesecure_23345. Crearon una cuenta local llamadasps-<REDACTED>@vsphere.localy activaron SSH en vCenter a través de la API de VAMI (PUT /rest/appliance/access/ssh). - Robo de datos desde los ESXi. Con la clave maestra de cifrado y las credenciales de PostgreSQL robadas, llegaron a los hosts ESXi, añadieron su clave SSH pública a la cuenta root, montaron volúmenes VMFS y extrajeron de una máquina virtual Windows los archivos NTDS.dit, SYSTEM, SECURITY y DNS: en la práctica, la base de datos completa de Active Directory. Lo archivaron en
o.tar.gzy lo exfiltraron a través del appliance de BeyondTrust. - C2 por Slack. En otro appliance dejaron LAZYBONES, un backdoor ligero que recibe órdenes desde un canal de Slack, con mensajes cifrados con AES-256-CTR y persistencia mediante un servicio systemd que se reinicia cada 50 minutos.
En total, seis familias de malware y utilidades, dos zero-days en una misma campaña y herramientas hechas a medida para cada plataforma. Mandiant lo resume así: es una expansión significativa del uso de zero-days en fase post-compromiso, y demuestra los recursos y el compromiso operativo que hay detrás de Armory Castle.
A quién afecta
A cualquiera que ejecute VMware vCenter Server en versiones anteriores a las corregidas: 9.1.x antes de 9.1.1.0200, 9.0.x antes de 9.0.2.0200 y 8.0 antes de 8.0 U3m. También afecta a los vCenter desplegados dentro de VMware Cloud Foundation (corregido en 5.2.5), VMware vSphere Foundation y las plataformas Telco Cloud. Para vCenter 7.0, fuera de soporte general desde octubre de 2025, Broadcom no publica parche: hay que contactar con soporte bajo contrato extendido. El aviso cubre además cuatro vulnerabilidades adicionales en SDDC Manager y VMware Tools para Windows.
Broadcom lo considera una actualización de emergencia y recomienda instalar los parches cuanto antes. No hay workaround oficial, aunque las restricciones de red y los controles de firewall reducen la exposición.
GTIG señala que hasta ahora se ha confirmado un número pequeño de organizaciones comprometidas, pero que probablemente haya más objetivos afectados. Armory Castle tiene historial explotando zero-days en dispositivos de borde —Citrix NetScaler, Ivanti Connect Secure— desde 2023, y este es ya el segundo zero-day de VMware que explota este año: a finales de octubre, CrowdStrike reveló que el grupo abusaba de CVE-2026-41709, un fallo de registro insuficiente en VMware ESX, para reducir la visibilidad de los registros de auditoría.
Qué hacer ahora
1. Parchea de inmediato. Aplica VMSA-2026-0009: vCenter 9.1.1.0200, 9.0.2.0200 u 8.0 U3m, según tu versión. Es una actualización de emergencia, no un parche para la próxima ventana de mantenimiento.
2. No te quedes solo en el parche. Mandiant advierte que parchear no basta si el atacante ya entró: las claves SAML robadas, las cuentas creadas y las claves SSH plantadas sobreviven a la actualización. Rota las claves de firma del servicio de tokens (STS), revisa las cuentas SSO —especialmente cualquier cuenta con el prefijo sps- u otras que no reconozcas— y elimina claves SSH desconocidas en los authorized_keys de root de los ESXi.
3. Busca señales de compromiso. El informe de GTIG publica reglas YARA para SLIMSAVAGE, CAGEMATCH, BONESAW, SAWSNAKE, BEARBONES y LAZYBONES, además de indicadores de red y de fichero. Como mínimo, caza: conexiones a los puertos 2012, 5480 y 9080 desde hosts que no deberían hablar con vCenter; peticiones PUT /rest/appliance/access/ssh en la API de VAMI; sesiones SSO creadas como administrator@vsphere.local fuera de las ventanas de administración; archivos ActiveSer.jsp, u.jsp, /tmp/123, /tmp/sss, /tmp/dbr o /usr/bin/vmtoolscs en appliances Linux; y el banner SSH SSH-2.0-pulsesecure_23345 en puertos altos no estándar. Las IPs de la red de ofuscación publicadas por GTIG (103.147.251.5, 103.190.38.3, 118.174.128.34, 118.174.128.36, 118.174.128.38, 176.9.89.66, 185.71.15.109, 220.121.128.41, 222.108.77.44, 61.216.56.127 y 81.45.89.43) deben bloquearse y buscarse en los registros.
4. Aísla el plano de gestión. vCenter no debería ser alcanzable desde la red general ni desde internet. Restringe el acceso a las interfaces de gestión (443, 5480, 2012, 22) a una lista cerrada de IPs de administración, idealmente a través de estaciones de trabajo privilegiadas (PAW). Mandiant recomienda su herramienta de endurecimiento y registro de VCSA, que aplica reglas iptables a nivel de kernel y envía los eventos a un SIEM: el cortafuegos nativo de la VAMI no genera registros remotos de los intentos denegados, así que un SOC que dependa de él está ciego ante el escaneo lateral.
5. Revisa el entorno BeyondTrust. Si usas BeyondTrust Remote Support, verifica que aplicaste el parche BT26-05 para CVE-2026-102764 y caza actividad en esos appliances: fue la puerta de entrada de esta campaña.
La mirada del SOC
Este caso es un manual de por qué el plano de virtualización es un objetivo de primer orden: quien controla vCenter controla todas las máquinas virtuales que gestiona, incluidos los controladores de dominio. Tres cosas merecen atención especial en la monitorización:
- El puerto 2012 es un sensor en sí mismo. Cualquier conexión a 2012 desde un host que no sea un componente de vSphere es sospechosa por definición. Alértalo.
- La habilitación de SSH por VAMI es un evento de alto valor. El
PUT /rest/appliance/access/sshseguido de una conexión SSH con una cuenta recién creada es la secuencia exacta que usó Armory Castle. Es una regla de detección que Google SecOps ya incluye con el nombre «VMware vCenter VAMI API SSH Enablement». - La exfiltración se esconde en lo rutinario. El robo de NTDS.dit desde el hipervisor no pasa por la red del dominio: pasa por el plano de gestión. Si no tienes telemetría de los ESXi y de vCenter en el SIEM, este ataque es invisible. La herramienta de endurecimiento de Mandiant convierte la VCSA en un sensor activo, con auditoría de comandos y reenvío de syslog remoto: es la diferencia entre enterarte en septiembre o en noviembre.
La lección de fondo es incómoda pero clara: un grupo con recursos no necesita tu puerta principal. Entra por un appliance de soporte, se mueve por sistemas Linux sin EDR y usa un zero-day en la capa de virtualización para llegar a lo que de verdad importa. Parchear es urgente; vigilar el plano de gestión es permanente.
Fuentes
- Mandiant / Google Threat Intelligence Group — «ARMORY CASTLE Exploits vSphere»: https://cloud.google.com/blog/topics/threat-intelligence/armory-castle-exploits-vsphere
- BleepingComputer — «VMware patches vCenter zero-day exploited in attacks since September»: https://www.bleepingcomputer.com/news/security/vmware-patches-vcenter-zero-day-exploited-in-attacks-since-september/
- The Hacker News — «China-Linked Hackers Exploit Critical VMware vCenter Zero-Day to Gain Admin Access and Steal Data»: https://thehackernews.com/2026/11/china-linked-hackers-exploit-critical.html
- Cybersecurity Dive — «Chinese espionage group targets critical flaw in VMware vCenter»: https://www.cybersecuritydive.com/news/chinese-espionage-zero-day-flaw-vmware-vcenter/875273/
- Censys — «Nov 19 Advisory: VMware vCenter Authentication Bypass [CVE-2026-123890]»: https://censys.com/advisory/cve-2026-123890/